باختصار: تساعد إدارة مخاطر الأطراف الثالثة المؤسسة على فهم أوجه اعتمادها على الجهات الخارجية، وتطبيق ضوابط تتناسب مع المخاطر، ومتابعة التغيرات، واتخاذ الإجراءات قبل أن تتحول مشكلة لدى أحد الموردين إلى أزمة تؤثر في أعمالها.
إدارة مخاطر الأطراف الثالثة (TPRM) هي عملية تحديد المخاطر الناشئة عن البائعين والموردين والمقاولين ومقدمي الخدمات وغيرهم من الجهات الخارجية، وتقييم تلك المخاطر وضبطها ومراقبتها.
بعبارات مبسطة، تساعدك إدارة مخاطر الأطراف الثالثة على الإجابة عن خمسة أسئلة:
1) على أي أطراف ثالثة تعتمد مؤسستنا؟
2) ما صلاحيات الوصول أو البيانات أو عمليات الأعمال التي تتعامل معها هذه الأطراف؟
3) ما المشكلات أو الإخفاقات التي قد تنشأ عن هذه العلاقات؟
4) هل تقع المخاطر ضمن حدود تحمّل مؤسستنا للمخاطر؟
5) ما الذي يجب علينا مراقبته أو تحسينه أو إيقافه؟
يشرح هذا الدليل دورة حياة إدارة مخاطر الأطراف الثالثة كاملة، وأنواع المخاطر الرئيسية، وكيفية بناء برنامج قائم على المخاطر، والمؤشرات التي تبيّن مدى فعالية البرنامج.
ما هي إدارة مخاطر الأطراف الثالثة؟
إدارة مخاطر الأطراف الثالثة هي عملية مؤسسية منظّمة لإدارة المخاطر طوال العلاقة مع الطرف الثالث، بدءاً من الاختيار الأولي والعناية الواجبة، مروراً بالتعاقد والمراقبة المستمرة، وانتهاءً بإجراءات إنهاء التعامل.
لا يقتصر البرنامج الناضج لإدارة مخاطر الأطراف الثالثة على إرسال استبيانات أمنية، بل يربط المعلومات المتعلقة بخدمة الطرف الثالث، وصلاحيات الوصول الممنوحة له، وضوابطه، وسلامته المالية، والتزامات الامتثال، وأهميته التشغيلية، بقرار واضح: الموافقة، أو الموافقة المشروطة، أو المعالجة، أو التقييد، أو الاستبدال، أو الرفض.
ليس الهدف القضاء على جميع المخاطر؛ فهذا نادراً ما يكون ممكناً. وإنما الهدف اتخاذ قرارات مستنيرة، وإبقاء التعرض للمخاطر ضمن شهية المؤسسة للمخاطر، والاستجابة بسرعة عند تغير الظروف.
من يُعدّ طرفاً ثالثاً؟
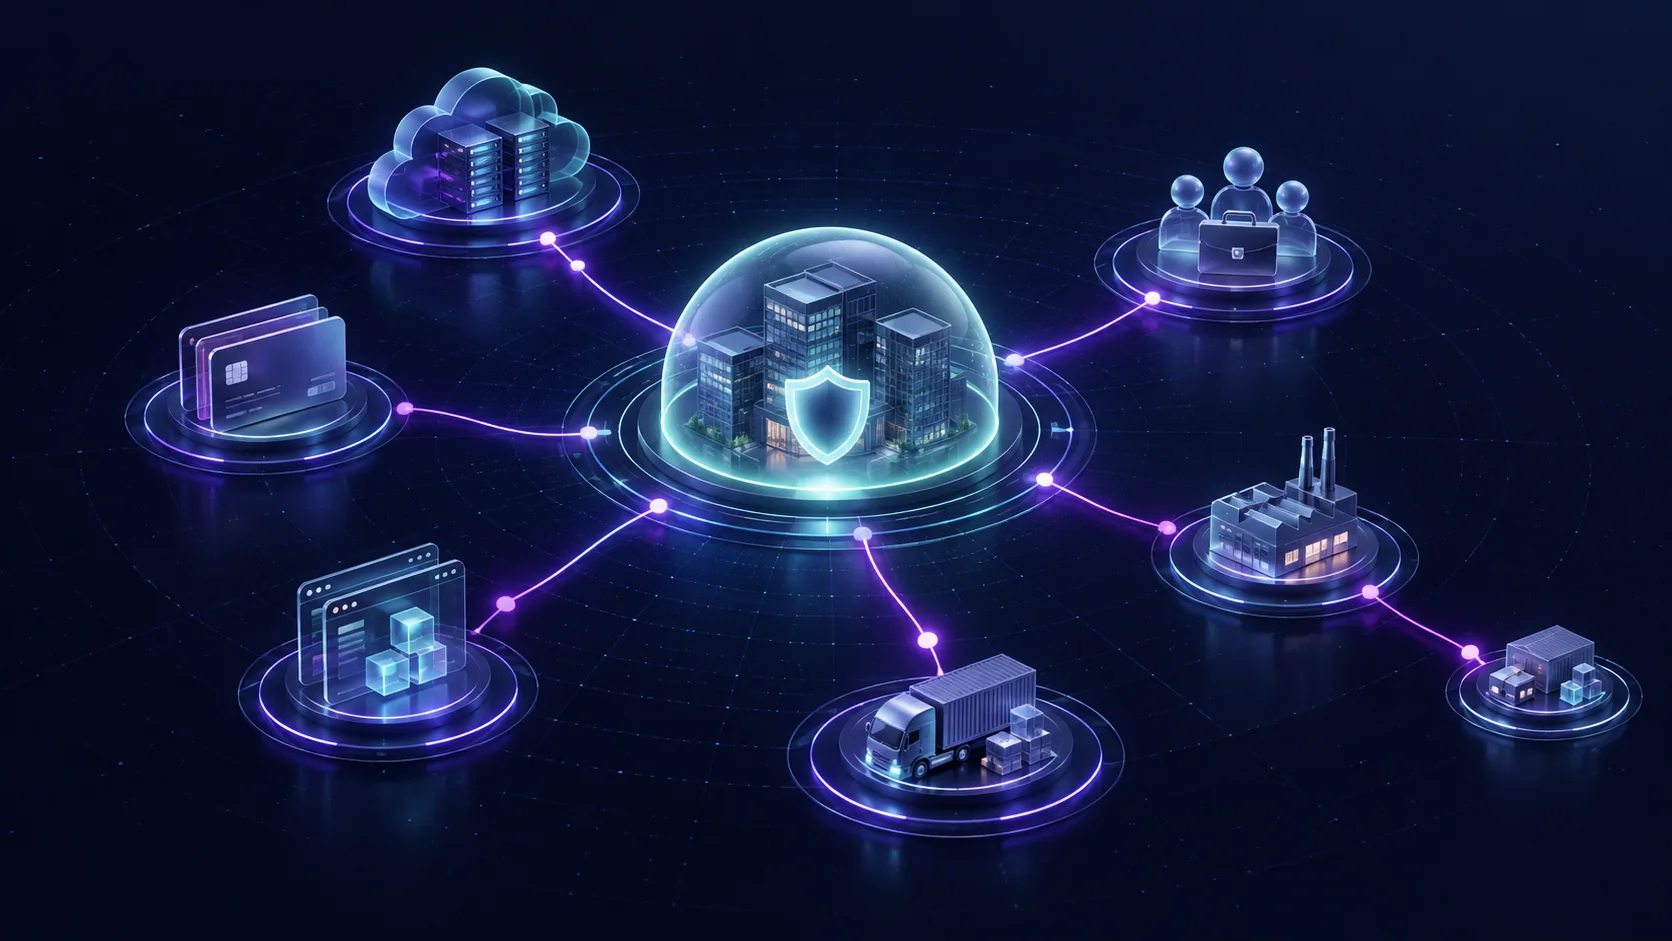
الطرف الثالث هو أي شخص أو جهة خارجية تقدم منتجاً أو خدمة، أو تدعم عملية من عمليات الأعمال، أو تصل إلى موارد المؤسسة، أو تتعامل مع البيانات نيابةً عنها. ومن الأمثلة:
• مقدمو البرمجيات كخدمة والخدمات السحابية.
• معالجو المدفوعات والبنوك.
• مقدمو خدمات تقنية المعلومات والأمن المُدارة.
• المستشارون والمقاولون والعاملون المؤقتون.
• موردو الخدمات اللوجستية والتصنيع والمواد الخام.
• مراكز الاتصال ومقدمو خدمات تعهيد عمليات الأعمال.
• شركات التسويق ومكاتب المحاماة والمحاسبة وشركات التوظيف.
• مقدمو خدمات المباني والمرافق والأمن المادي.
قد يعتمد الطرف الثالث بدوره على موردين آخرين. وغالباً ما تُسمّى الجهات التي تنشأ عنها هذه التبعيات غير المباشرة «أطرافاً رابعة» أو «متعاقدين من الباطن». وتكتسب هذه التبعيات أهمية عندما يمكن أن تؤثر مخاطر التركّز أو الانقطاع أو الاختراق أو الإخلال بالامتثال في تلك المستويات من سلسلة التوريد على مؤسستك.
لماذا تُعدّ إدارة مخاطر الأطراف الثالثة مهمة؟
تلجأ المؤسسات إلى تعهيد الأعمال لزيادة السرعة، والاستفادة من الخبرات المتخصصة، وتعزيز المرونة والقدرة على التوسع. لكن تعهيد العمل لا يلغي أثر الإخفاقات على أعمال المؤسسة.
فعلى سبيل المثال، قد يؤدي حادث لدى أحد الموردين إلى:
• كشف بيانات العملاء أو الموظفين أو البيانات المالية أو المعلومات المتعلقة بالملكية الفكرية.
• تعطيل منتج أو عملية أعمال حرجة.
• الإخلال بالمتطلبات التنظيمية أو الالتزامات التعاقدية.
• وقوع احتيال أو خسائر مالية أو نقص في الإمدادات.
• الإضرار بثقة العملاء وسمعة المؤسسة.
• امتداد آثار الحادث عبر الأنظمة المتصلة أو البنية التحتية المشتركة.
تمنح الإدارة الفعالة لمخاطر الأطراف الثالثة قيادة المؤسسة رؤية محدثة لهذه التبعيات، وتُرسي ضوابط يمكن تطبيقها بصورة متكررة قبل العلاقة مع الطرف الثالث وأثناءها وبعد انتهائها.
وتنعكس أهمية هذا المجال بصورة متزايدة في الأطر والمتطلبات التنظيمية واسعة الاستخدام. فإطار الأمن السيبراني الصادر عن المعهد الوطني للمعايير والتقنية (NIST CSF 2.0) يساعد المؤسسات على إدارة مخاطر الأمن السيبراني، بينما يقدم المنشور NIST SP 800-161، المراجعة الأولى، إرشادات محددة لتحديد مخاطر الأمن السيبراني في سلسلة التوريد وتقييمها والحد منها. وفي القطاع المالي بالاتحاد الأوروبي، يحدد قانون المرونة التشغيلية الرقمية (DORA) متطلبات تتعلق بمخاطر تقنية المعلومات والاتصالات، وبمخاطر الأطراف الثالثة المرتبطة بها.
ما أنواع مخاطر الأطراف الثالثة التي ينبغي إدارتها؟
تتجاوز مخاطر الأطراف الثالثة نطاق الأمن السيبراني. فالبرنامج الفعّال يراعي جميع أنواع المخاطر ذات الصلة بالخدمة والمؤسسة.
• المخاطر السيبرانية: ضعف الضوابط الأمنية أو وجود تهديدات تؤثر في الأنظمة والشبكات. مثال: اختراق حساب لدى مقدم خدمات مُدارة.
• مخاطر الخصوصية: جمع البيانات الشخصية أو استخدامها أو تخزينها أو نقلها أو حذفها بصورة غير سليمة. مثال: احتفاظ معالج البيانات ببيانات العملاء بعد المدة المتفق عليها.
• المخاطر التشغيلية: الإخفاق في تقديم منتج أو خدمة مهمة. مثال: انقطاع خدمة سحابية يؤدي إلى توقف معاملات العملاء.
• مخاطر الامتثال: عدم الالتزام بالقوانين أو اللوائح أو المعايير أو الالتزامات التعاقدية. مثال: عجز المورد عن تقديم أدلة التدقيق المطلوبة.
• المخاطر المالية: ضعف مالي قد يؤثر في استمرارية الخدمة. مثال: إعسار مورد حرج.
• المخاطر الاستراتيجية: عدم التوافق مع أهداف الأعمال أو الاعتماد المفرط على جهة خارجية. مثال: عدم قدرة منصة رئيسية على دعم توسع المؤسسة.
• مخاطر السمعة: تصرفات طرف ثالث تُضعف ثقة أصحاب المصلحة. مثال: ارتباط شريك بممارسات تجارية غير أخلاقية.
• المخاطر الجيوسياسية: التعرض للمخاطر بسبب الموقع أو العقوبات أو النزاعات أو القيود التجارية. مثال: اضطراب إقليمي يعطّل التوريد من مورد تعتمد عليه المؤسسة وحده.
• مخاطر التركّز: الاعتماد المفرط على مقدم خدمة أو تقنية أو منطقة واحدة. مثال: اعتماد عدة موردين حرجين على المنصة السحابية نفسها.
• مخاطر الأطراف الرابعة: المخاطر الناشئة عن المتعاقدين من الباطن وغيرهم من الجهات التي يعتمد عليها المورد في سلسلة التوريد. مثال: تعرض متعاقد من الباطن يقدم خدمات الاستضافة لأحد الموردين لاختراق.
لا يحتاج كل طرف ثالث إلى جميع أنواع التقييم. وينبغي أن يتناسب التقييم مع طبيعة العلاقة وتأثيرها المحتمل.
إدارة مخاطر الأطراف الثالثة وإدارة مخاطر الموردين
غالباً ما يُستخدم المصطلحان بالتبادل، لكن من المفيد التمييز بينهما:
• إدارة مخاطر الموردين (VRM): تركز عادةً على الشركات التي تبيع منتجات أو خدمات لمؤسستك.
• إدارة مخاطر الأطراف الثالثة (TPRM): أوسع نطاقاً؛ فقد تشمل الموردين والشركاء والمقاولين والجهات المنتسبة والوسطاء وغيرهم من أصحاب العلاقات الخارجية.
• إدارة مخاطر الأمن السيبراني في سلسلة التوريد (C-SCRM): تركز بصورة أكثر تحديداً على المخاطر السيبرانية المرتبطة بالمنتجات والخدمات والمكونات التقنية وسلاسل التوريد الخاصة بها.
عملياً، تُعدّ دقة التسمية أقل أهمية من وجود عملية متسقة تشمل كل علاقة خارجية يمكن أن تؤثر بصورة جوهرية في المؤسسة.
دورة حياة إدارة مخاطر الأطراف الثالثة
تكون إدارة مخاطر الأطراف الثالثة أكثر فعالية عندما تُدار بوصفها دورة حياة مستمرة، لا مراجعة تُجرى مرة واحدة.
1. إنشاء سجل شامل للأطراف الثالثة
أنشئ سجلاً موحداً يتضمن قيداً لكل طرف ثالث قائم أو مقترح. ووثّق، كحد أدنى، ما يلي:
• الكيان القانوني والمسؤول عن الخدمة.
• المنتج أو الخدمة المقدمة.
• عملية الأعمال التي يدعمها الطرف الثالث.
• البيانات التي يصل إليها أو يعالجها أو يخزنها.
• صلاحيات الوصول إلى الأنظمة أو الشبكات أو المنشآت.
• دول ممارسة النشاط واستضافة البيانات.
• تواريخ بدء العقد وتجديده وانتهائه.
• المتعاقدين من الباطن أو الأطراف الرابعة الحرجة.
• درجة أهمية العلاقة لاستمرارية الأعمال ومستوى المخاطر الحالي.
يمكن لبيانات المشتريات والحسابات الدائنة أن تساعد في تحديد الموردين الذين لم يخضعوا للإجراءات الرسمية. وقد تكشف أنظمة إدارة الهوية ومستودعات العقود وسجلات الخصوصية وأدوات اكتشاف الخدمات السحابية عن علاقات إضافية.
2. تحديد المخاطر الكامنة ودرجة حرجية العلاقة
المخاطر الكامنة هي مستوى التعرض للمخاطر قبل مراعاة ضوابط الطرف الثالث. ويتوقف هذا المستوى على ما سيؤديه الطرف الثالث، وعلى أثر إخفاقه.
تشمل الأسئلة المعتادة لتحديد نطاق العلاقة:
• هل سيعالج الطرف الثالث بيانات حساسة أو خاضعة لمتطلبات تنظيمية؟
• هل ستكون لديه صلاحيات وصول مميّزة أو إمكانية الوصول عن بُعد؟
• هل يدعم منتجاً أو خدمة أو عملية حرجة؟
• هل يمكن أن يؤدي إخفاقه إلى ضرر كبير للعملاء، أو إلى آثار كبيرة على السلامة أو الوضع المالي أو الامتثال التنظيمي؟
• هل يصعب استبدال الخدمة بسرعة؟
• هل يستعين بمتعاقدين من الباطن ذوي أهمية؟
استخدم الإجابات لتصنيف العلاقة ضمن مستوى مناسب للمخاطر. وغالباً ما يكفي نموذج مبسط:
• حرج: قد يؤدي الإخفاق إلى توقف خدمة حرجة أو وقوع ضرر جسيم. المراجعة المناسبة: عناية واجبة تفصيلية، واعتماد من الإدارة التنفيذية، وضوابط تعاقدية قوية، ومراقبة متكررة، واختبار المرونة التشغيلية وإجراءات الخروج.
• مرتفع: وصول إلى موارد أو بيانات حساسة، أو تأثير كبير في الأعمال. المراجعة المناسبة: تقييم شامل، والتحقق من الأدلة، وخطة معالجة، ومراقبة منتظمة.
• متوسط: مستوى متوسط من صلاحيات الوصول أو التأثير. المراجعة المناسبة: تقييم موجّه ومراجعة دورية.
• منخفض: صلاحيات وصول محدودة للغاية وتأثير محدود في الأعمال. المراجعة المناسبة: فحص أساسي، وشروط تعاقدية قياسية، ومراجعة عند حدوث تغيير جوهري.
للاطلاع على منهج أكثر تفصيلاً، راجع: «كيفية تقييم مخاطر المورد بحسب طبيعة العلاقة».
3. إجراء العناية الواجبة
تختبر العناية الواجبة مدى ملاءمة ضوابط الطرف الثالث للمخاطر. وقد تشمل الأدلة:
• استبيانات الأمن والخصوصية.
• تقارير SOC 1 أو SOC 2.
• شهادات ISO 27001 وبيانات نطاقها.
• ملخصات اختبارات الاختراق أو تقييمات الثغرات.
• نتائج اختبارات استمرارية الأعمال والتعافي من الكوارث.
• القوائم المالية أو المعلومات الائتمانية.
• شهادات التأمين.
• السياسات والإجراءات ومخططات البنية التقنية وخرائط تدفق البيانات.
• التراخيص التنظيمية، ونتائج فحوص العقوبات، ونتائج البحث عن التغطيات الإعلامية السلبية.
ينبغي أن تكون الأدلة محدثة وذات صلة بالخدمة المتعاقد عليها، وأن يراجعها شخص يفهم المخاطر المعنية. ولا تثبت الشهادة وحدها أن جميع الضوابط المهمة تعمل بفعالية.
يمكن للتقييمات المدعومة بالذكاء الاصطناعي أن تساعد في استخلاص ملاحظات التقييم، وربط الأدلة بالضوابط، وتقليل الأعمال اليدوية المتكررة. ويجب الإبقاء على المراجعة البشرية للقرارات الجوهرية والاستثناءات والأدلة غير الواضحة. (رابط ذات صلة)
4. تقييم المخاطر المتبقية واتخاذ القرار
المخاطر المتبقية هي المخاطر التي تبقى بعد مراعاة ضوابط الطرف الثالث وأي تدابير حماية مخطط لها.
ينبغي أن يراعي القرار ما يلي:
• المخاطر الكامنة ودرجة حرجية الخدمة.
• تصميم الضوابط وفعاليتها.
• الملاحظات التي لم تُغلق بعد والضوابط التعويضية.
• المعلومات والتحليلات المتعلقة بالتهديدات والوضع المالي والجوانب التشغيلية.
• وسائل الحماية التعاقدية.
• شهية المؤسسة للمخاطر.
وثّق القرار، والشخص أو الجهة التي اعتمدته، والشروط المرتبطة به، وتاريخ المراجعة، وأي استثناءات مقبولة. وقد يستلزم ارتفاع المخاطر المتبقية تنفيذ المعالجة، أو تقييد صلاحيات الوصول، أو تغيير تصميم الخدمة، أو الاستعانة بمورد بديل، أو رفض العلاقة.
5. تضمين الضوابط المناسبة في العقد
تحوّل العقود القرارات المتعلقة بالمخاطر إلى التزامات قابلة للإنفاذ. وبحسب طبيعة العلاقة، قد تتناول البنود ما يلي:
• متطلبات الأمن والخصوصية.
• أوجه استخدام البيانات المسموح بها، وموقعها، والاحتفاظ بها، وإعادتها، وحذفها.
• المهل الزمنية للإخطار بالحوادث والتزامات التعاون.
• حقوق التدقيق ومتطلبات تقديم الأدلة.
• الموافقة على الاستعانة بالمتعاقدين من الباطن أو الإخطار بذلك.
• استمرارية الأعمال وأهداف التعافي ومستويات الخدمة.
• إدارة الثغرات والتحديثات التصحيحية.
• التعاون مع الجهات التنظيمية وإتاحة الوصول إلى السجلات.
• التأمين السيبراني.
• المساعدة عند إنهاء العلاقة وإجراءات إنهاء التعامل بصورة آمنة.
ينبغي أن تعكس صياغة العقد المخاطر الفعلية، وأن تكون عملية بما يمكّن فرق العمليات من متابعة الالتزام بها.
6. بدء التعامل مع الطرف الثالث بصورة آمنة
قبل منح صلاحيات الوصول، تأكد من استكمال الموافقات والعقود وتهيئة الأنظمة وترتيبات معالجة البيانات، ومن تحديد المسؤولين المعنيين. وامنح الحد الأدنى اللازم من الصلاحيات، وحدد تاريخاً لانتهائها حيثما أمكن.
تقلل الإجراءات المنضبطة لبدء التعامل مع المورد من احتمال مباشرته العمل قبل استكمال العناية الواجبة وتدابير الحماية اللازمة. (رابط ذات صلة)
7. المراقبة طوال فترة العلاقة
قد يكون الطرف الثالث آمناً عند بدء التعامل، ثم يصبح مصدراً للمخاطر بعد ستة أشهر. وينبغي أن تجمع المراقبة المستمرة بين ما يلي:
• إعادة التقييم دورياً بحسب مستوى المخاطر.
• التصنيفات الأمنية ومؤشرات التهديد الخارجية.
• التنبيهات المتعلقة بالاختراقات والثغرات والعقوبات والتغطيات الإعلامية السلبية.
• الأداء المتعلق بمستويات الخدمة والحوادث.
• مؤشرات السلامة المالية.
• تواريخ انتهاء الشهادات والتأمين والعقود.
• التغييرات في الملكية أو الاستضافة أو نطاق الخدمة أو المتعاقدين من الباطن.
• حالة إجراءات المعالجة والاستثناءات المتعلقة بالمخاطر.
ينبغي أن تقود المراقبة إلى إجراء، لا أن تقتصر على إصدار تنبيه. حدّد المسؤول عن مراجعة كل مؤشر، وكيفية التحقق منه، والحالات التي تستدعي التصعيد أو إعادة التقييم. وللمزيد، راجع «ما هي المراقبة المستمرة في إدارة مخاطر الأطراف الثالثة، ولماذا تُعدّ مهمة؟»، واستكشف المراقبة الخارجية. (المراقبة الخارجية)
8. معالجة المشكلات وإدارة الحوادث
لكل ملاحظة جوهرية، عيّن مسؤولاً عن معالجتها، وحدد موعداً مستهدفاً ودرجة خطورة والأدلة المطلوبة لإغلاقها. وعند تجاوز الموعد المحدد، صعّد الأمر بحسب مستوى المخاطر، لا بحسب مدة العلاقة مع المورد.
ينبغي أن توضح إجراءات إدارة الحوادث كيفية إخطار الطرف الثالث للمؤسسة، وحفظ الأدلة، ودعم التحقيق، وتقديم تحديثات عن المستجدات، وتأكيد التعافي. وينبغي إشراك الموردين الحرجين في تمارين المحاكاة المكتبية ذات الصلة.
9. تجديد العلاقة أو إنهاء التعامل
أعد تقييم العلاقة قبل التجديد، ولا سيما إذا تغيرت الخدمة أو البيانات أو الملكية أو الموقع أو بيئة التهديد.
عند انتهاء العلاقة:
• ألغِ الحسابات ومفاتيح الوصول والتكاملات وصلاحيات الدخول المادي.
• استعد أجهزة المؤسسة ومعلوماتها.
• انقل الخدمات والسجلات عند الحاجة.
• تحقّق من إعادة البيانات أو حذفها بصورة آمنة.
• أغلق الملاحظات وسجّل المخاطر التي لم تُعالج.
• احتفظ بالأدلة اللازمة لأغراض التدقيق أو استيفاء المتطلبات التنظيمية.
لا تكتمل إجراءات إنهاء التعامل بمجرد انتهاء العقد؛ بل يجب التحقق من إلغاء صلاحيات الوصول ومن إعادة البيانات أو حذفها على النحو المطلوب.
كيفية بناء برنامج لإدارة مخاطر الأطراف الثالثة
لا يلزم إتقان جميع الإجراءات قبل البدء. ابدأ ببرنامج أولي قابل للتطبيق يحقق الحد الأدنى اللازم، ثم حسّنه بالاستناد إلى الأدلة.
الأيام الثلاثون الأولى: تكوين رؤية واضحة
• عيّن راعياً تنفيذياً ومسؤولاً عن البرنامج.
• اتفق على تعريف الطرف الثالث.
• ادمج قوائم الموردين الحالية في سجل موحد.
• حدّد الخدمات التي تتضح حرجيتها ومعالجي البيانات.
• حدّد عدداً محدوداً من مستويات المخاطر.
• امنع الموردين الجدد مرتفعي المخاطر من تجاوز المراجعة.
الأيام 31–60: إنشاء سير عمل قابل للتكرار
• أدرج فحص المخاطر الكامنة ضمن إجراءات استقبال طلبات المشتريات.
• حدّد متطلبات التقييم لكل مستوى من مستويات المخاطر.
• أنشئ مسارات الاعتماد والتصعيد.
• وحّد المتطلبات التعاقدية.
• تابع الملاحظات والمسؤولين ومواعيد الاستحقاق والاستثناءات.
• اضبط تذكيرات التجديد وإعادة التقييم.
الأيام 61–90: بدء الرقابة المستمرة
• اربط مؤشرات المراقبة بالموردين الحرجين ومرتفعي المخاطر.
• أنشئ تقارير إدارية ومؤشرات رئيسية للمخاطر.
• اختبر إجراءات التواصل بشأن الحوادث مع مقدمي الخدمات الحرجة.
• راجع مخاطر التركّز والاعتماد على الأطراف الرابعة.
• قِس مدة إنجاز الإجراءات، والملاحظات المتأخرة، ومدى شمول السجل للأطراف الثالثة.
• خطط للربع التالي بناءً على أكبر الفجوات.
ابدأ بالعلاقات الأعلى تأثيراً. فبرنامج قائم على المخاطر ويحقق تغطية جيدة أكثر فائدة من إجراءات شاملة تؤخر كل عملية شراء منخفضة المخاطر.
الأدوار والمسؤوليات في إدارة مخاطر الأطراف الثالثة
إدارة مخاطر الأطراف الثالثة مسؤولية مشتركة على مستوى المؤسسة.
• مجلس الإدارة أو لجنة المخاطر: الإشراف على التعرضات الجوهرية للمخاطر وعلى شهية المؤسسة للمخاطر.
• الراعي التنفيذي: إزالة العوائق ودعم المساءلة.
• فريق إدارة مخاطر الأطراف الثالثة أو فريق إدارة المخاطر المؤسسية: تولّي مسؤولية الإطار والمنهجية وسير العمل والتقارير.
• المشتريات: ضبط نقاط التحقق المتعلقة باستقبال الطلبات والاختيار والتعاقد والتجديد.
• أمن المعلومات: تقييم الضوابط السيبرانية وصلاحيات الوصول والثغرات والحوادث.
• الخصوصية والشؤون القانونية: مراجعة استخدام البيانات والالتزامات القانونية والبنود التعاقدية والمسائل العابرة للحدود.
• الامتثال: تحديد المتطلبات التنظيمية ذات الصلة وربطها بالأنشطة والالتزامات المعنية، والاحتفاظ بالأدلة.
• المسؤول عن العلاقة من جهة الأعمال: تولّي مسؤولية العلاقة وأداء الخدمة ومخاطر الأعمال.
• التدقيق الداخلي: التقييم المستقل لتصميم البرنامج وفعاليته.
• الطرف الثالث: تقديم الأدلة وإدارة الضوابط ومعالجة الملاحظات.
ينبغي أن يبقى المسؤول عن العلاقة من جهة الأعمال خاضعاً للمساءلة عنها. ويوفر فريق إدارة مخاطر الأطراف الثالثة الحوكمة والمراجعة النقدية للتقييمات والقرارات، لكن لا ينبغي أن تنتقل إليه تلقائياً مسؤولية جميع القرارات المتعلقة بالموردين دون تحديد واضح للصلاحيات.
مؤشرات قياس مهمة لإدارة مخاطر الأطراف الثالثة
توضح التقارير الجيدة مدى التغطية ومدى انخفاض المخاطر معاً. ومن المؤشرات المفيدة:
• نسبة الأطراف الثالثة النشطة المدرجة في السجل.
• نسبة الأطراف الثالثة التي لديها مسؤول محدد ومستوى مخاطر معيّن وتقييم محدّث.
• الموردون الحرجون الذين لديهم خطط مختبرة لاستمرارية الأعمال وإنهاء التعامل.
• متوسط مدة إجراءات بدء التعامل والتقييم بحسب مستوى المخاطر.
• عدد الملاحظات الحرجة ومرتفعة الخطورة، بما يشمل الإجراءات المتأخرة.
• متوسط مدة المعالجة بحسب درجة الخطورة.
• الاستثناءات المتعلقة بالمخاطر التي تقترب من انتهاء صلاحيتها.
• حوادث الأطراف الثالثة وانقطاعات الخدمة بحسب درجة الخطورة.
• التركّز بحسب مقدم الخدمة أو التقنية أو الدولة أو الطرف الرابع.
• مواعيد إعادة التقييم القريبة، والعقود والشهادات والتأمينات التي توشك على الانتهاء.
تجنب الاعتماد على متوسط إجمالي واحد لدرجات مخاطر الموردين؛ فقد يخفي عدداً محدوداً من التعرضات شديدة الخطورة. اعرض الاتجاهات والاستثناءات والأثر على الأعمال والقرارات المطلوب من الإدارة اتخاذها.
أخطاء شائعة في إدارة مخاطر الأطراف الثالثة
معاملة جميع الأطراف الثالثة بالطريقة نفسها
الإفراط في تقييم الموردين منخفضي المخاطر يهدر الوقت، بينما يؤدي قصور تقييم مقدمي الخدمات الحرجة إلى التعرض للمخاطر. استخدم المخاطر الكامنة ودرجة حرجية العلاقة لتحديد عمق المراجعة وتكرارها.
الاعتماد على الاستبيانات وحدها
قد تصبح الإجابات التي يقدمها الطرف الثالث عن نفسه قديمة أو تفتقر إلى الأدلة. تحقّق من الضوابط الجوهرية، واجمع بين التقييمات والمراقبة وبيانات الأداء والتقارير المستقلة.
الاكتفاء بالمراجعة عند بدء التعامل
تتغير الملكية والبنية التحتية والسلامة المالية والثغرات والمتعاقدون من الباطن. استخدم المراقبة المرتبطة بالأحداث وإعادة التقييم المجدولة.
تجاهل الأطراف الرابعة ومخاطر التركّز
قد يعتمد عدد من الموردين على مقدم الخدمة نفسه في مجالات السحابة أو المدفوعات أو الخدمات اللوجستية أو البرمجيات. حدّد التبعيات المهمة وارسم خريطتها، وخطط لسيناريوهات الإخفاق المشترك.
جمع الملاحظات دون إغلاقها
وجود سجل طويل للمشكلات لا يعني انخفاض المخاطر. عيّن المسؤولين وحدد المواعيد النهائية، وتحقّق من المعالجة، وصعّد الإجراءات المتأخرة المرتبطة بمخاطر مرتفعة.
شراء البرمجيات قبل تحديد الإجراءات
يمكن للتقنية أتمتة العمل، لكنها لا تستطيع تحديد شهية المؤسسة للمخاطر أو نموذج المساءلة فيها. حدّد أولاً السياسة ومستويات المخاطر والمسؤوليات والقرارات، ثم هيّئ منصة إدارة المخاطر بما يتوافق معها. (رابط ذات صلة)
اختيار تقنية لإدارة مخاطر الأطراف الثالثة
ينبغي أن تدعم المنصة البرنامج، لا أن تنشئ قاعدة بيانات معزولة إضافية. ابحث عن:
• سجل مركزي للأطراف الثالثة وتحديد المسؤولية عن العلاقات.
• إجراءات قابلة للتهيئة لاستقبال الطلبات وتصنيف مستويات المخاطر وإجراء التقييمات والحصول على الاعتمادات.
• جمع الأدلة وربطها بالضوابط.
• التذكيرات الآلية وتتبع المعالجة.
• المراقبة الخارجية المستمرة وفرز التنبيهات بحسب الأولوية.
• تتبع العقود والتجديدات والاستثناءات ومواعيد انتهاء الصلاحية.
• إتاحة رؤية واضحة للأطراف الرابعة ومخاطر التركّز.
• لوحات معلومات لفرق العمليات والإدارة التنفيذية والمدققين.
• صلاحيات وصول قائمة على الأدوار، وسجلات تتبع لأغراض التدقيق، وواجهات برمجة التطبيقات (APIs)، والتكاملات.
• ضوابط واضحة وشفافة لاستخدام الذكاء الاصطناعي، ومراجعة بشرية، وتعامل آمن مع البيانات.
قيّم التقنية باستخدام مسارات عمل فعلية وعدة موردين من مستويات مخاطر مختلفة. وقد يوضح اختبار قصير لإثبات المفهوم مدى ملاءمة المنصة لنموذج التشغيل لديك بصورة أفضل من الاكتفاء بقائمة خصائص.
الأسئلة الشائعة
ما الهدف الرئيسي من إدارة مخاطر الأطراف الثالثة؟
الهدف الرئيسي هو إبقاء المخاطر الناشئة عن العلاقات الخارجية ضمن حدود تحمّل المؤسسة للمخاطر، مع تمكينها من الاستفادة من منتجات الأطراف الثالثة وخدماتها وخبراتها.
هل تقتصر إدارة مخاطر الأطراف الثالثة على الأمن السيبراني؟
لا. فالأمن السيبراني مهم، لكن إدارة مخاطر الأطراف الثالثة تشمل أيضاً الخصوصية والمرونة التشغيلية والامتثال والجوانب المالية والاستراتيجية والسمعة والعوامل الجيوسياسية ومخاطر التركّز والتبعيات في سلسلة التوريد. وتتطلب عادةً تعاوناً بين فرق المخاطر والمشتريات والأمن والخصوصية والشؤون القانونية والامتثال والمالية ووحدات الأعمال.
كم مرة ينبغي تقييم الأطراف الثالثة؟
ينبغي تحديد وتيرة التقييم بناءً على المخاطر. فقد تتطلب العلاقات الحرجة ومرتفعة المخاطر مراجعة سنوية أو أكثر تكراراً، بينما يمكن مراجعة العلاقات الأقل خطورة بوتيرة أقل. وينبغي أن يؤدي أي حدث جوهري، مثل اختراق أو استحواذ أو تغيير كبير في الخدمة أو منح صلاحيات جديدة للوصول إلى البيانات، إلى إعادة التقييم بصرف النظر عن الجدول المعتاد.
ما الفرق بين المخاطر الكامنة والمخاطر المتبقية؟
المخاطر الكامنة هي التعرض للمخاطر الناشئ عن العلاقة قبل مراعاة الضوابط. أما المخاطر المتبقية فهي ما يبقى بعد مراعاة ضوابط الطرف الثالث وتدابير الحماية الخاصة بالمؤسسة وشروط العقد والمعالجات المخطط لها.
ما المقصود بالمراقبة المستمرة في إدارة مخاطر الأطراف الثالثة؟
هي جمع المؤشرات ومراجعتها بصورة مستمرة، وهي مؤشرات التي قد تغيّر مستوى مخاطر الطرف الثالث، مثل الاختراقات والأنظمة المكشوفة والتدهور المالي والتغييرات في الملكية وحوادث الخدمة وانتهاء صلاحية الأدلة أو تأخر المعالجة.
هل يمكن أتمتة إدارة مخاطر الأطراف الثالثة؟
يمكن أتمتة العديد من الأنشطة، بما فيها استقبال الطلبات وتصنيف مستويات المخاطر وإرسال الاستبيانات واستخلاص الأدلة والتذكيرات والمراقبة والتقارير. ومع ذلك، يظل قبول المخاطر الجوهرية وتفسير الأدلة غير الواضحة واعتماد الاستثناءات واتخاذ القرارات بشأن العلاقات بحاجة إلى حكم بشري يتحمل صاحبه المسؤولية.